Amenda GDPR de 285.395 lei: acces neautorizat, colectare excesiva si apeluri comerciale automate fara consimtamant
De ce a avea documentatie GDPR nu inseamna ca esti conform
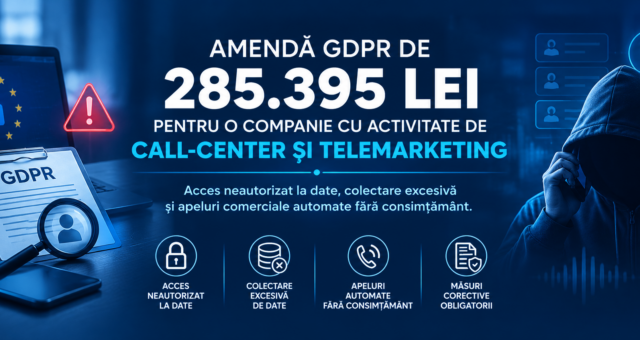
Autoritatea Nationala de Supraveghere a Prelucrarii Datelor cu Caracter Personal (ANSPDCP) a aplicat, in urma unei investigatii finalizate in iunie 2026, sanctiuni in valoare totala de 285.395 lei unei societati din Bucuresti specializate in activitati de intermediere telefonica si telemarketing conform comunicatului oficial al ANSPDCP. Cazul este relevant pentru orice companie care gestioneaza baze de date cu clienti sau potentiali clienti, foloseste sisteme de marketing automatizat sau permite accesul mai multor angajati la date cu caracter personal.
Modelul de business al societatii se bazeaza pe vanzare directa sustinuta de activitati de call-center. In astfel de modele, datele de contact si capacitatea de a ajunge rapid la un numar mare de persoane reprezinta o componenta esentiala a activitatii comerciale. Prin urmare, conformitatea cu GDPR si cu regulile privind comunicarile comerciale nu este un aspect secundar, ci o conditie de baza a procesului de business.
Cum a inceput investigatia
Investigatia a fost declansata in urma unor sesizari formulate de mai multe persoane care au reclamat posibile incalcari ale legislatiei privind protectia datelor.
Principalele constatari ale ANSPDCP
Autoritatea a identificat un cumul de deficiente privind modul in care societatea colecta, utiliza si controla datele personale:
• acces neautorizat al unor angajati si fosti angajati la datele unui numar semnificativ de persoane;
• instruire si control insuficient al personalului;
• informare incompleta a persoanelor ale caror date nu erau colectate direct de la acestea;
• prelucrare a unor date peste ceea ce era necesar pentru scopurile urmarite, inclusiv date privind sanatatea.
Au fost constatate incalcari ale art. 32 alin. (4), art. 14 si art. 5 alin. (1) lit. c), coroborat cu art. 9 din RGPD. Pentru aceste abateri au fost aplicate trei amenzi in valoare de 78.465 lei, 52.310 lei si 104.620 lei, totalizand 235.395 lei.
In plus, investigatia a evidentiat utilizarea unor sisteme automate de apelare si comunicare comerciala, fara interventia unui operator uman, pentru contactarea unui numar semnificativ de persoane, fara consimtamantul expres necesar. Pentru incalcarea art. 12 alin. (1) din Legea nr. 506/2004, societatea a primit o amenda suplimentara de 50.000 lei.
Masuri corective impuse
Pe langa sanctiunile financiare, ANSPDCP a dispus masuri corective care vizeaza:
• revizuirea procedurilor interne;
• controlul si diferentierea accesului la date;
• instruirea periodica a personalului;
• imbunatatirea informarii persoanelor vizate;
• aplicarea efectiva a principiului minimizarii datelor;
• asigurarea ca activitatile de comunicare comerciala respecta conditiile legale privind consimtamantul.
Lectia principala: conformitate formala vs. conformitate functionala
Cazul este relevant nu doar prin valoarea amenzii, ci mai ales prin numarul si natura deficientelor constatate. Acestea indica faptul ca problemele de conformitate nu au fost izolate, ci au existat la nivelul mai multor componente ale procesului de prelucrare: acces, instruire, informare, minimizarea datelor si marketing direct.
Din experienta noastra de consultanti GDPR, atunci cand identificam un asemenea cumul de deficiente, exista de regula doua explicatii posibile: fie organizatia nu a beneficiat de un proces real de implementare a cerintelor GDPR, fie a apelat la un furnizor pentru realizarea documentatiei, dar masurile propuse nu au fost ulterior aplicate si mentinute in activitatea curenta.
O companie poate avea politici, proceduri, registre si informari elaborate aparent corect si, in acelasi timp, sa fie neconforma in activitatea de zi cu zi. Daca angajatii au acces la date pe care nu ar trebui sa le consulte, daca nu sunt instruiti cu privire la responsabilitatile lor, daca organizatia colecteaza mai multe date decat are nevoie sau daca recomandarile dintr-o evaluare GDPR nu sunt puse in practica, existenta documentelor nu reprezinta o garantie a conformitatii.
Intrebarea corecta pentru o companie nu este doar „Avem GDPR implementat?”, ci „Putem demonstra ca regulile GDPR sunt respectate efectiv in activitatea noastra de zi cu zi?”.
Pentru management, aceasta este diferenta dintre conformitatea formala si conformitatea functionala. Prima poate exista pe hartie. A doua trebuie demonstrata prin procese, controale, instruire si practici reale.
Puncte esentiale de verificare interna
• Exista un sistem de revocare imediata a accesului la date pentru fostii angajati?
• Accesul angajatilor actuali este diferentiat pe baza nevoii de a cunoaste (need-to-know)?
• Personalul este instruit periodic si exista dovezi ale acestor instruiri?
• Informarile catre persoanele vizate (inclusiv cele ale caror date nu sunt colectate direct) sunt complete si actualizate?
• Se aplica principul minimizarii, inclusiv in ceea ce priveste datele speciale (ex. sanatate)?
• Pentru apelurile si mesajele comerciale automate exista consimtamant expres, demonstrabil si actualizat?
• Masurile tehnice si organizatorice sunt verificate si actualizate periodic, nu doar documentate?