De la reactie emotionala la expunere de date
Petitiile online – un instrument de implicare sau punctul de plecare al unor atacuri cibernetice de tip social engineering?
In mediul digital actual, atacurile informatice nu mai vizeaza exclusiv vulnerabilitatile tehnice ale sistemelor, ci, intr-o masura tot mai mare, comportamentul utilizatorilor.
Asa-numitele atacuri cibernetice de tip social engineering, bazate pe manipularea psihologica a persoanelor, au devenit un instrument frecvent utilizat in scheme de tip scam sau frauda. In acest context, petitiile online – aparent instrumente legitime de implicare civica – pot fi transformate in mecanisme eficiente de colectare a datelor personale.
Petitiile online sunt construite, de regula, in jurul unor subiecte sensibile sau de interes public, fiind concepute pentru a genera reactii rapide: indignare, solidaritate sau urgenta.
Sub presiunea acestor emotii, utilizatorii tind sa actioneze impulsiv si sa completeze formulare fara a verifica: cine se afla in spatele initiativei, care este scopul real al colectarii datelor, cum vor fi utilizate ulterior informatiile furnizate.
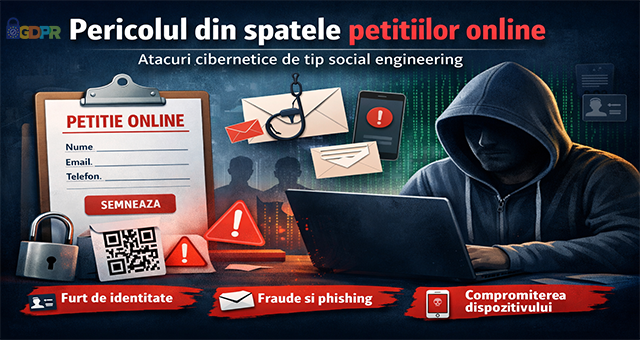
In acest proces, sunt oferite frecvent date precum numele, adresa de e-mail sau numarul de telefon. Desi aparent banale, aceste informatii reprezinta un activ valoros in ecosistemul infractional.
Spre deosebire de atacurile informatice clasice, care presupun exploatarea unor vulnerabilitati tehnice, atacurile de tip social engineering se bazeaza pe manipularea utilizatorului acesta devenind sursa atacului.
Cu alte cuvinte, nu sistemul este compromis direct, ci utilizatorul este determinat sa isi ofere voluntar datele.
Acest model de atac este eficient deoarece reduce nevoia de expertiza tehnica, evita mecanismele clasice de securitate si exploateaza increderea si lipsa de informare.
Perceptia frecventa potrivit careia „datele mele nu sunt importante” reprezinta una dintre principalele vulnerabilitati exploatate de atacatori. In realitate, datele colectate prin astfel de mecanisme pot fi utilizate in multiple scenarii de frauda:
Un prim risc este furtul de identitate, unde informatiile personale sunt utilizate pentru a crea conturi sau pentru a initia demersuri in numele persoanei vizate.
In paralel, aceste date pot fi utilizate pentru fraudarea persoanelor apropiate, prin transmiterea unor mesaje credibile catre rude, colegi sau parteneri de afaceri, in care se simuleaza situatii urgente sau solicitari financiare.
De asemenea, datele colectate permit derularea unor campanii de phishing mult mai credibile, adaptate contextului in care utilizatorul a interactionat initial (de exemplu, referiri la cauza pentru care a fost semnata petitia).
Un aspect esential, semnalat inclusiv in campaniile de constientizare derulate de Directoratul National de Securitate Cibernetica, este faptul ca aceste atacuri nu se opresc la colectarea datelor.
In multe situatii, utilizatorii sunt ulterior contactati si convinsi sa acceseze linkuri malitioase, sa scaneze coduri QR sa chiar instaleze aplicatii aparent legitime.Aceste pot duce la compromiterea dispozitivelor, acces neautorizat la conturi personale sau profesionale si interceptarea datelor sensibile, inclusiv financiare. Astfel, o simpla interactiune initiala – semnarea unei petitii – poate reprezenta punctul de intrare intr-un lant complex de frauda.
Din perspectiva GDPR, aceste practici ridica probleme semnificative in raport cu Regulamentul (UE) 2016/679.
In primul rand, principiul transparentei este frecvent incalcat, intrucat utilizatorii nu sunt informati in mod clar cu privire la identitatea operatorului sau la scopul prelucrarii datelor.
In al doilea rand, temeiul legal al prelucrarii este discutabil, in conditiile in care consimtamantul este obtinut fara o informare adecvata si intr-un context dominat de presiune emotionala.
Nu in ultimul rand, exista riscuri evidente privind securitatea datelor, acestea fiind colectate si stocate in medii necontrolate sau utilizate ulterior in scopuri ilegale.
Pentru reducerea expunerii la astfel de riscuri, utilizatorii ar trebui sa acorde atentie unor indicatori relevanti: lipsa unei entitati clar identificabile in spatele petitiei, utilizarea unor domenii web neoficiale sau suspecte, solicitarea unor date excesive, absenta unei politici de confidentialitate si distribuirea agresiva pe retele sociale.
Intr-un context in care atacurile cibernetice devin din ce in ce mai sofisticate, protectia datelor personale nu mai poate fi tratata superficial. Utilizatorii trebuie sa inteleaga ca datele lor au valoare si ca furnizarea acestora, chiar si in contexte aparent legitime, poate genera consecinte semnificative.
In acelasi timp, organizatiile au responsabilitatea de a include astfel de scenarii in programele de instruire si de a trata expunerea voluntara a datelor ca pe un risc real de securitate.
Petitiile online ilustreaza modul in care atacatorii reusesc sa transforme instrumente legitime in vectori de atac. Prin utilizarea unor tehnici de manipulare specifice atacurilor cibernetice de tip social engineering, acestia determina utilizatorii sa isi expuna datele fara a constientiza riscurile.
Intr-un ecosistem digital tot mai complex, diferenta dintre o actiune banala si un incident de securitate poate fi data de un singur click.In mediul digital actual, atacurile informatice nu mai vizeaza exclusiv vulnerabilitatile tehnice ale sistemelor, ci, intr-o masura tot mai mare, comportamentul utilizatorilor.
Asa-numitele atacuri cibernetice de tip social engineering, bazate pe manipularea psihologica a persoanelor, au devenit un instrument frecvent utilizat in scheme de tip scam sau frauda. In acest context, petitiile online – aparent instrumente legitime de implicare civica – pot fi transformate in mecanisme eficiente de colectare a datelor personale.
Petitiile online sunt construite, de regula, in jurul unor subiecte sensibile sau de interes public, fiind concepute pentru a genera reactii rapide: indignare, solidaritate sau urgenta.
Sub presiunea acestor emotii, utilizatorii tind sa actioneze impulsiv si sa completeze formulare fara a verifica: cine se afla in spatele initiativei, care este scopul real al colectarii datelor, cum vor fi utilizate ulterior informatiile furnizate.
In acest proces, sunt oferite frecvent date precum numele, adresa de e-mail sau numarul de telefon. Desi aparent banale, aceste informatii reprezinta un activ valoros in ecosistemul infractional.
Spre deosebire de atacurile informatice clasice, care presupun exploatarea unor vulnerabilitati tehnice, atacurile de tip social engineering se bazeaza pe manipularea utilizatorului acesta devenind sursa atacului.
Cu alte cuvinte, nu sistemul este compromis direct, ci utilizatorul este determinat sa isi ofere voluntar datele.
Acest model de atac este eficient deoarece reduce nevoia de expertiza tehnica, evita mecanismele clasice de securitate si exploateaza increderea si lipsa de informare.
Perceptia frecventa potrivit careia „datele mele nu sunt importante” reprezinta una dintre principalele vulnerabilitati exploatate de atacatori. In realitate, datele colectate prin astfel de mecanisme pot fi utilizate in multiple scenarii de frauda:
Un prim risc este furtul de identitate, unde informatiile personale sunt utilizate pentru a crea conturi sau pentru a initia demersuri in numele persoanei vizate.
In paralel, aceste date pot fi utilizate pentru fraudarea persoanelor apropiate, prin transmiterea unor mesaje credibile catre rude, colegi sau parteneri de afaceri, in care se simuleaza situatii urgente sau solicitari financiare.
De asemenea, datele colectate permit derularea unor campanii de phishing mult mai credibile, adaptate contextului in care utilizatorul a interactionat initial (de exemplu, referiri la cauza pentru care a fost semnata petitia).
Un aspect esential, semnalat inclusiv in campaniile de constientizare derulate de Directoratul National de Securitate Cibernetica, este faptul ca aceste atacuri nu se opresc la colectarea datelor.
In multe situatii, utilizatorii sunt ulterior contactati si convinsi sa acceseze linkuri malitioase, sa scaneze coduri QR sa chiar instaleze aplicatii aparent legitime.Aceste pot duce la compromiterea dispozitivelor, acces neautorizat la conturi personale sau profesionale si interceptarea datelor sensibile, inclusiv financiare. Astfel, o simpla interactiune initiala – semnarea unei petitii – poate reprezenta punctul de intrare intr-un lant complex de frauda.
Din perspectiva GDPR, aceste practici ridica probleme semnificative in raport cu Regulamentul (UE) 2016/679.
In primul rand, principiul transparentei este frecvent incalcat, intrucat utilizatorii nu sunt informati in mod clar cu privire la identitatea operatorului sau la scopul prelucrarii datelor.
In al doilea rand, temeiul legal al prelucrarii este discutabil, in conditiile in care consimtamantul este obtinut fara o informare adecvata si intr-un context dominat de presiune emotionala.
Nu in ultimul rand, exista riscuri evidente privind securitatea datelor, acestea fiind colectate si stocate in medii necontrolate sau utilizate ulterior in scopuri ilegale.
Pentru reducerea expunerii la astfel de riscuri, utilizatorii ar trebui sa acorde atentie unor indicatori relevanti: lipsa unei entitati clar identificabile in spatele petitiei, utilizarea unor domenii web neoficiale sau suspecte, solicitarea unor date excesive, absenta unei politici de confidentialitate si distribuirea agresiva pe retele sociale.
Intr-un context in care atacurile cibernetice devin din ce in ce mai sofisticate, protectia datelor personale nu mai poate fi tratata superficial. Utilizatorii trebuie sa inteleaga ca datele lor au valoare si ca furnizarea acestora, chiar si in contexte aparent legitime, poate genera consecinte semnificative.
In acelasi timp, organizatiile au responsabilitatea de a include astfel de scenarii in programele de instruire si de a trata expunerea voluntara a datelor ca pe un risc real de securitate.
Petitiile online ilustreaza modul in care atacatorii reusesc sa transforme instrumente legitime in vectori de atac. Prin utilizarea unor tehnici de manipulare specifice atacurilor cibernetice de tip social engineering, acestia determina utilizatorii sa isi expuna datele fara a constientiza riscurile.
Intr-un ecosistem digital tot mai complex, diferenta dintre o actiune banala si un incident de securitate poate fi data de un singur click.